Dans ce dossier
L’essentiel en une minute
Le marché en bref
La biométrie reconnaît une personne à partir de caractéristiques physiques, biologiques ou comportementales. L’offre répond à des besoins différents : vérifier une identité annoncée, contrôler un accès ou rechercher une correspondance dans une base. Le client doit aussi choisir comment capturer et protéger les données. Les projets réunissent ainsi une technologie de reconnaissance, une intégration et un cadre d’exploitation.
Le besoin du client détermine le type de reconnaissance
Les empreintes, l’iris, la voix ou le visage peuvent fournir des caractéristiques utilisées pour reconnaître une personne. Le gabarit est la représentation informatique des caractéristiques utilisées pour la comparaison. La reconnaissance faciale est une modalité de biométrie. Détecter qu’un visage apparaît dans une image ne revient pas à identifier la personne qui le porte.12
L’authentification vérifie une identité annoncée ; l’identification recherche une correspondance dans une base. Ces usages sont différents.
CNIL • Reconnaissance faciale • définition de l’authentification et de l’identification, consultation du 28 octobre 20261
Pour l’authentification, l’identité est annoncée avant la comparaison. Pour l’identification, le système recherche une correspondance parmi les personnes enregistrées. Ces fonctions n’ont donc pas le même objet, même si elles emploient des capteurs ou des logiciels similaires.1
Du contrôle d’accès aux systèmes publics, les projets changent d’échelle
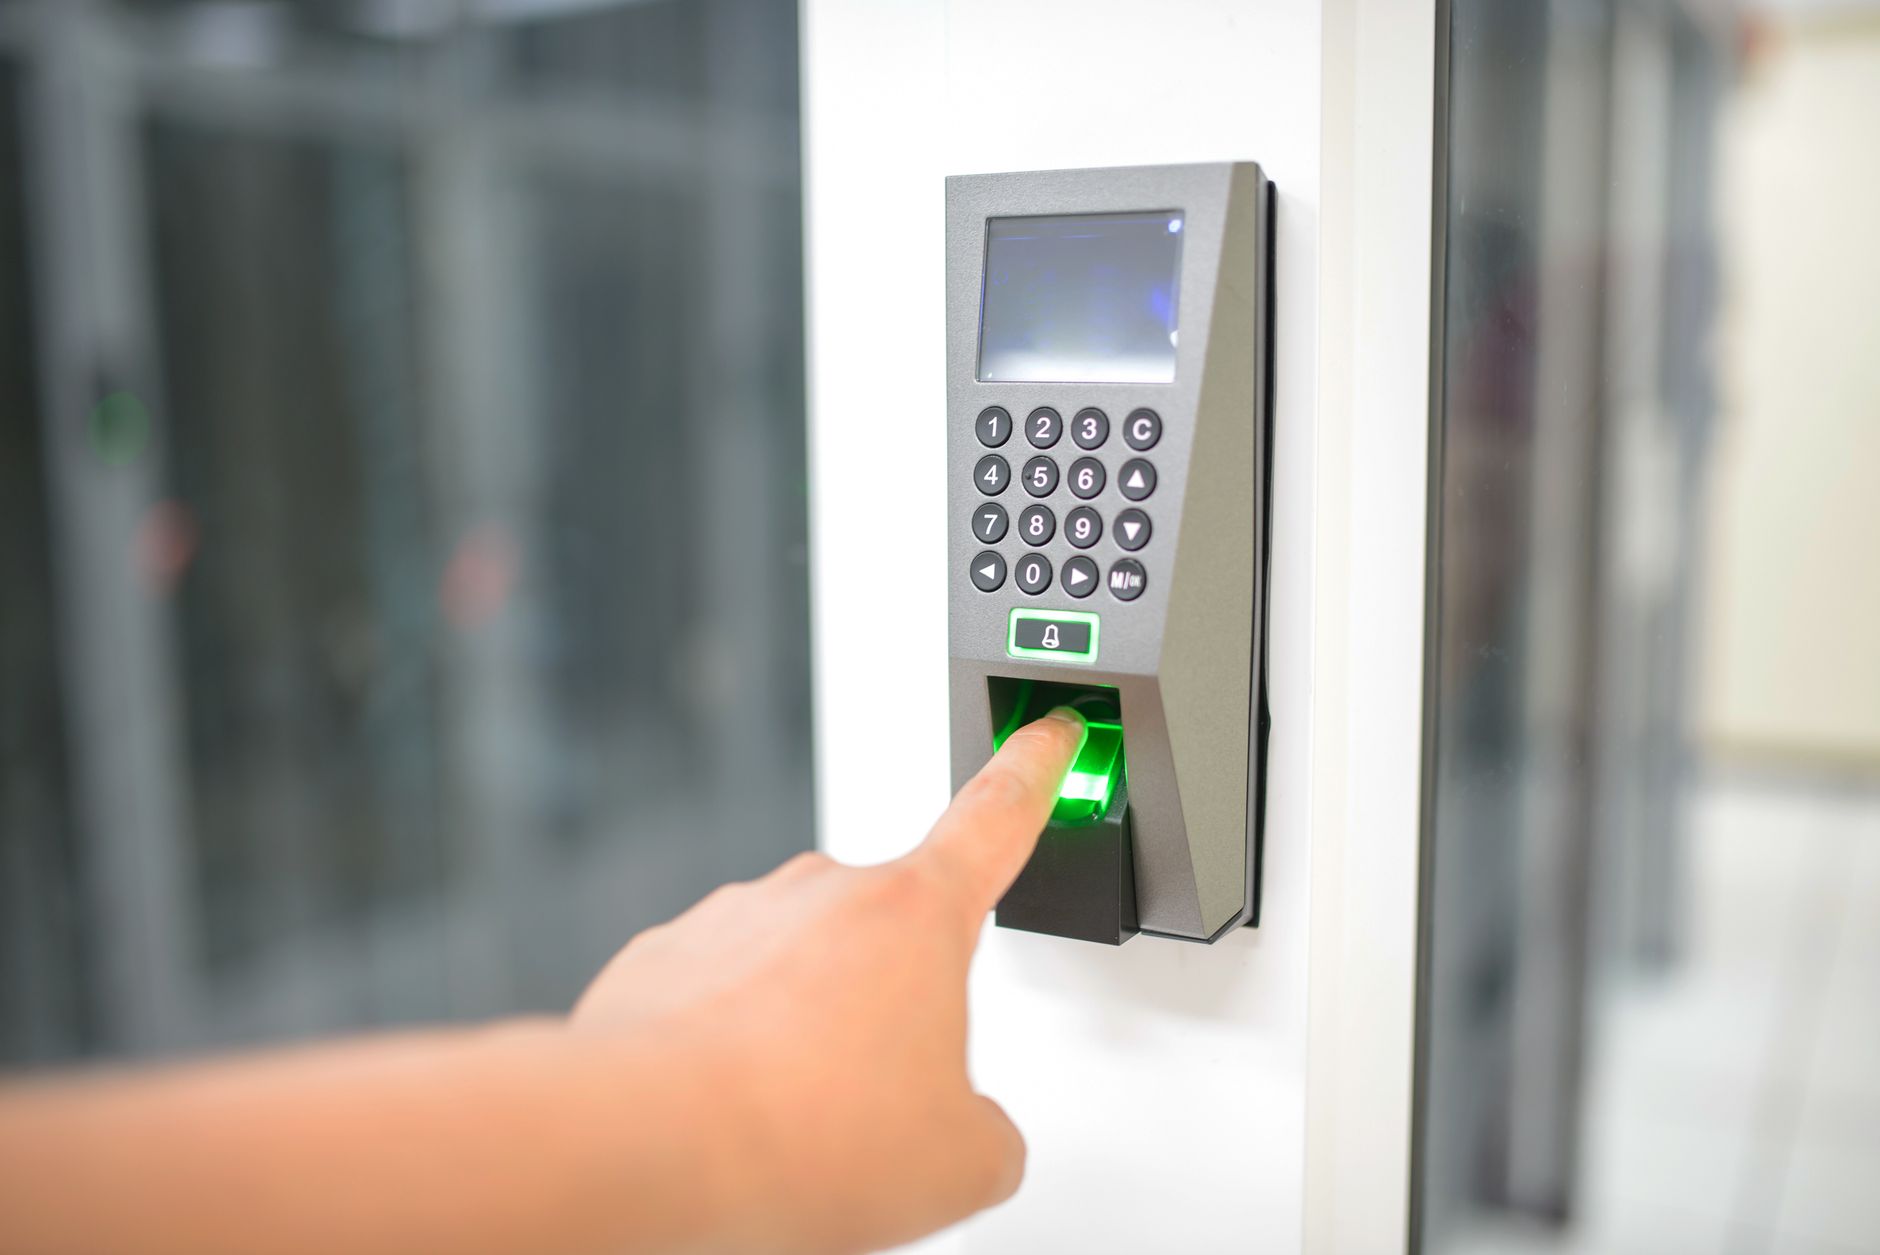
Dans l’entreprise, les usages décrits par la CNIL concernent des accès à des locaux, des appareils ou des applications. Le projet porte autant sur les personnes et les espaces à protéger que sur le lecteur lui-même. Une solution par badge peut constituer une alternative lorsque la biométrie n’est pas nécessaire.2
À une autre échelle, IDEMIA et Sopra Steria ont annoncé en août 2025 la mise en service du système européen sBMS pour eu-LISA. Ce cas de projet européen associe stockage et comparaison d’empreintes et d’images faciales. Il illustre l’activité de fournisseurs et d’intégrateurs présents en France, sans mesurer leurs ventes françaises.3
La technologie est intégrée à un système exploité par le client
Le communiqué sur sBMS décrit un travail de conception et de mise en œuvre associant technologie biométrique et intégration de systèmes. Ce type de contrat porte sur le fonctionnement d’un ensemble informatique. Une démonstration d’algorithme ne représente donc pas, à elle seule, le service réellement livré.3
Dans un contrôle d’accès, la constitution du gabarit, sa comparaison et sa protection sont des fonctions distinctes. Le gabarit est une représentation informatique de caractéristiques utiles à la reconnaissance ; il ne doit pas être confondu avec une simple photographie stockée sans traitement biométrique.12
La maîtrise du gabarit transforme l’architecture du dispositif
Pour les lieux de travail, le règlement type privilégie la maîtrise du gabarit par la personne. Le stockage sous maîtrise partagée et celui sous maîtrise exclusive de l’employeur répondent à d’autres conditions. Ces choix influencent la configuration du système et les responsabilités de son exploitation.2
Au travail, la CNIL distingue maîtrise individuelle, partagée et exclusive de l’employeur. Les conditions de recours diffèrent selon le contexte.
CNIL • Contrôle d’accès biométrique au travail • publication du 28 mars 2019 et règlement type toujours présent sur le site CNIL2
La protection des données fait partie de la définition du projet
Les caractéristiques biométriques ne se remplacent pas comme un badge ou un mot de passe. Leur protection est donc un élément central du projet. Le dispositif au travail doit notamment justifier son besoin, documenter les choix et prévoir une analyse d’impact selon le règlement type applicable.2
La FAQ de la CNIL mise à jour en août 2026 précise que le règlement européen sur l’IA ne remplace pas le RGPD. Les textes abordent des objets différents : les systèmes d’IA d’une part, les traitements de données personnelles d’autre part. L’examen d’un usage concret doit ainsi conserver ces deux niveaux au lieu de supposer une autorisation générale de toute biométrie.4
Questions fréquentes
Authentifier et identifier une personne sont-ils équivalents ?
L’authentification vérifie une identité annoncée. L’identification cherche une correspondance dans une base de personnes enregistrées.1
Toute caméra réalise-t-elle un traitement biométrique ?
La simple détection d’un visage ne constitue pas sa reconnaissance. Le traitement biométrique utilise des caractéristiques et des comparaisons permettant de reconnaître une personne.1
Le règlement IA remplace-t-il la protection des données personnelles ?
Non. La CNIL explique que les exigences du règlement IA complètent celles du RGPD. L’objet et le contexte du traitement restent à examiner.4
Sources et méthode de lecture
Ce dossier utilise uniquement des publications publiques. Les statistiques et les annonces sont datées ; les offres des entreprises sont présentées comme telles. Sources consultées le 28 octobre 2026.
- 01CNILReconnaissance faciale | CNILReconnaissance faciale • définition de l’authentification et de l’identification, consultation du 28 octobre 2026
- 02CNILLe contrôle d’accès biométrique sur les lieux de travail | CNILContrôle d’accès biométrique au travail • publication du 28 mars 2019 et règlement type toujours présent sur le site CNIL
- 03IDEMIAIDEMIA Public Security and Sopra Steria Launch Successful Go-Live of shared Biometric Matching System with eu-LISA | IDEMIACommuniqué du 25 août 2025 • conception et mise en service du système européen sBMS par IDEMIA et Sopra Steria
- 04CNILEntrée en vigueur du règlement européen sur l’IA : les premières questions-réponses de la CNIL | CNILFAQ règlement IA • mise à jour du 17 août 2026, passage sur l’articulation avec le RGPD
Une information à corriger ? Contactez Businesscoot en indiquant le passage et sa source.